
Yhdysvallat iski laajaan hakkeriverkkoon: Kohteina Nasa, senaatti ja ministeriöt vuodesta 2018

Yhdysvaltain viranomaiset ovat pysäyttäneet vuosia jatkuneen kyberhyökkäysten sarjan, joka kohdistui useisiin maan keskeisiin virastoihin ja instituutioihin. Oikeusministeriö ilmoitti takavarikoineensa verkkotunnukset, jotka kuuluivat hyökkäyksissä käytettyihin QScan- ja QTRouter-alustoihin.
Iskujen kohteina olivat muun muassa avaruusjärjestö Nasa, energiaministeriö, oikeusministeriö, keskuspankki Federal Reserve sekä Yhdysvaltain senaatti. Kohteisiin kuuluivat myös terveysministeriö, National Institutes of Health (NIH) sekä neljä nimeämätöntä yritystä Yhdysvalloissa ja Etelä-Koreassa.
Iskujen taustalla kiinalainen yritys
Oikeuden asiakirjojen mukaan hyökkäykset ja murtautumisyritykset alkoivat vähintään vuonna 2018. Toiminnan keskipisteessä on kiinalainen Nanjing Xinjiuwei Network Technology Company, jonka katsotaan ylläpitäneen kyseisiä alustoja.
Yhdysvaltain viranomaisten mukaan yhtiön asiakkaisiin kuului Kiinan turvallisuusviranomaisia ja armeijan toimijoita.
Murrot useisiin valtion virastoihin
Yritys tunkeutua Nasan verkkoihin epäonnistui jo vuonna 2019. Myöhemmin hyökkääjät onnistuivat kuitenkin murtautumaan energiaministeriön tiloihin, NIH-tutkimuslaitokseen, terveysministeriön alaiseen virastoon sekä yhdysvaltalaisen turvalaitteiden valmistajan järjestelmiin.
Maaliskuussa 2026 havaittiin uusia, tällä kertaa epäonnistuneita hyökkäysyrityksiä senaattia ja yhdysvaltalaista sairaalaa vastaan.
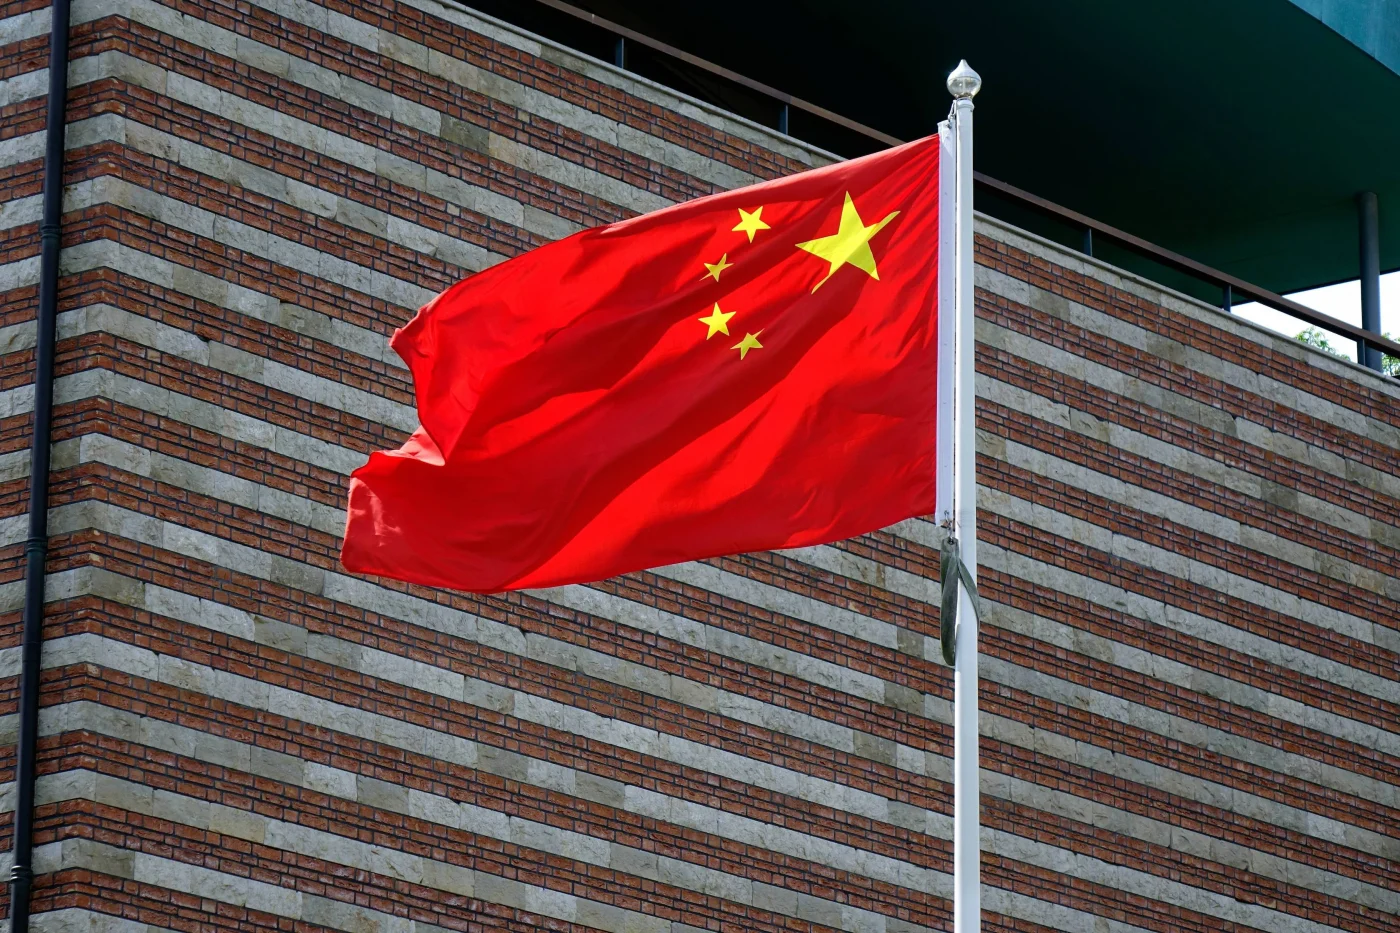
Kiinan suurlähetystö Haagissa.
Globaali bottiverkko peitti hyökkäysten alkuperän
Tutkijoiden mukaan alustoilla oli selkeä työnjako. QScan etsi maailmanlaajuisesti haavoittuvia verkkolaitteita ja kaappasi ne usein automaattisesti.
Kaapatut laitteet liitettiin QTRouter-verkkoon, jossa ne toimivat välipisteinä peittämässä varsinaisten iskujen todellista alkuperää. Liittovaltion poliisi FBI kuvaili järjestelmää maailmanlaajuiseksi bottiverkoksi, jota käytettiin kriittistä infrastruktuuria vastaan.
Syyttäjä Todd Blanche totesi viranomaisten pysäyttävän ja asettavan syytteeseen valtiollisesti tuetut hakkerit, jotka hyödyntävät maan infrastruktuuria.
Kiina kiistää syytökset
Kiinan Washingtonin-suurlähetystö kiisti kaikki väitteet ja ilmoitti maan vastustavan kaikenlaista kyberrikollisuutta. Edustusto syytti Yhdysvaltoja kyberturvallisuuskysymysten käyttämisestä Kiinan mustamaalaamiseen ja ilmoitti puolustavansa kiinalaisyritysten laillisia oikeuksia.
 1
 2
 3
 4
